KNOWLEDGE / 2026.11.02
系統用蓄電池のサイバーセキュリティ|遠隔監視と制御システムの守り方
系統用蓄電池は、ネットワークにつながって動く設備です。遠隔監視で状態を見て、市場の指令に応じて充放電を制御し、アグリゲーターとデータをやり取りします。この便利さの裏側で、監視システムや制御システムへの不正アクセスは、設備の停止だけでなく、市場取引の機会損失や、系統への影響につながる事業リスクになっています。発電設備の遠隔管理画面の認証が初期設定のまま公開されていた事例など、再エネ設備をめぐる弱点は実際に指摘されてきました。
本稿では、蓄電所のサイバーセキュリティについて、国のガイドラインが求める枠組み、攻撃を受けやすい経路、対策の柱、委託先管理の観点を整理します。特に、セキュリティは情報システム部門だけの話ではなく、保安と運用の一部として扱うことが要点です。
目次
- なぜ蓄電所にサイバー対策が要るのか|つながる設備のリスク
- 国のガイドラインの枠組み|自家用電気工作物の確保義務
- 攻撃の経路は4つ|監視・制御・保守・委託先
- 対策の柱は5つ|資産管理からインシデント対応まで
- アグリゲーター・O&M委託先との責任分界
- よくある質問
- まとめ:対策は「機器の棚卸し」から始める
なぜ蓄電所にサイバー対策が要るのか|つながる設備のリスク
蓄電所のデジタル化は、事業の前提になっています。SOC(充電率)や温度、セルの状態は遠隔監視システムに集約され、需給調整市場や卸電力市場への応札と充放電の制御は、EMS(エネルギーマネジメントシステム)を通じて行われます。アグリゲーターが運用を担う場合は、その指令系統にも接続します。系統用蓄電池のアグリゲーターの選び方の記事でも紹介しましたが、外部との接続は運用の効率と引き換えに、攻撃の入口を増やします。
被害の形は、設備が物理的に壊れることだけではありません。監視システムが使えなくなれば、設備の状態を把握できないまま運転を止める判断が必要になります。制御への不正な干渉があれば、市場での約定に応動できず、対価の減額や信頼の低下につながります。海外では、再エネ設備の遠隔監視用システムが攻撃を受け、一定時間、発電設備の稼働状況を把握できなくなった事例が確認されています。蓄電池でも構図は同じです。
もう一つの観点は、蓄電所が電力系統の一部として動いていることです。個社の設備の停止が直ちに系統全体へ波及するわけではありませんが、国が発電・蓄電設備のセキュリティを制度として求める背景には、設備の集積が系統の安定運用に関わるという認識があります。
国のガイドラインの枠組み|自家用電気工作物の確保義務
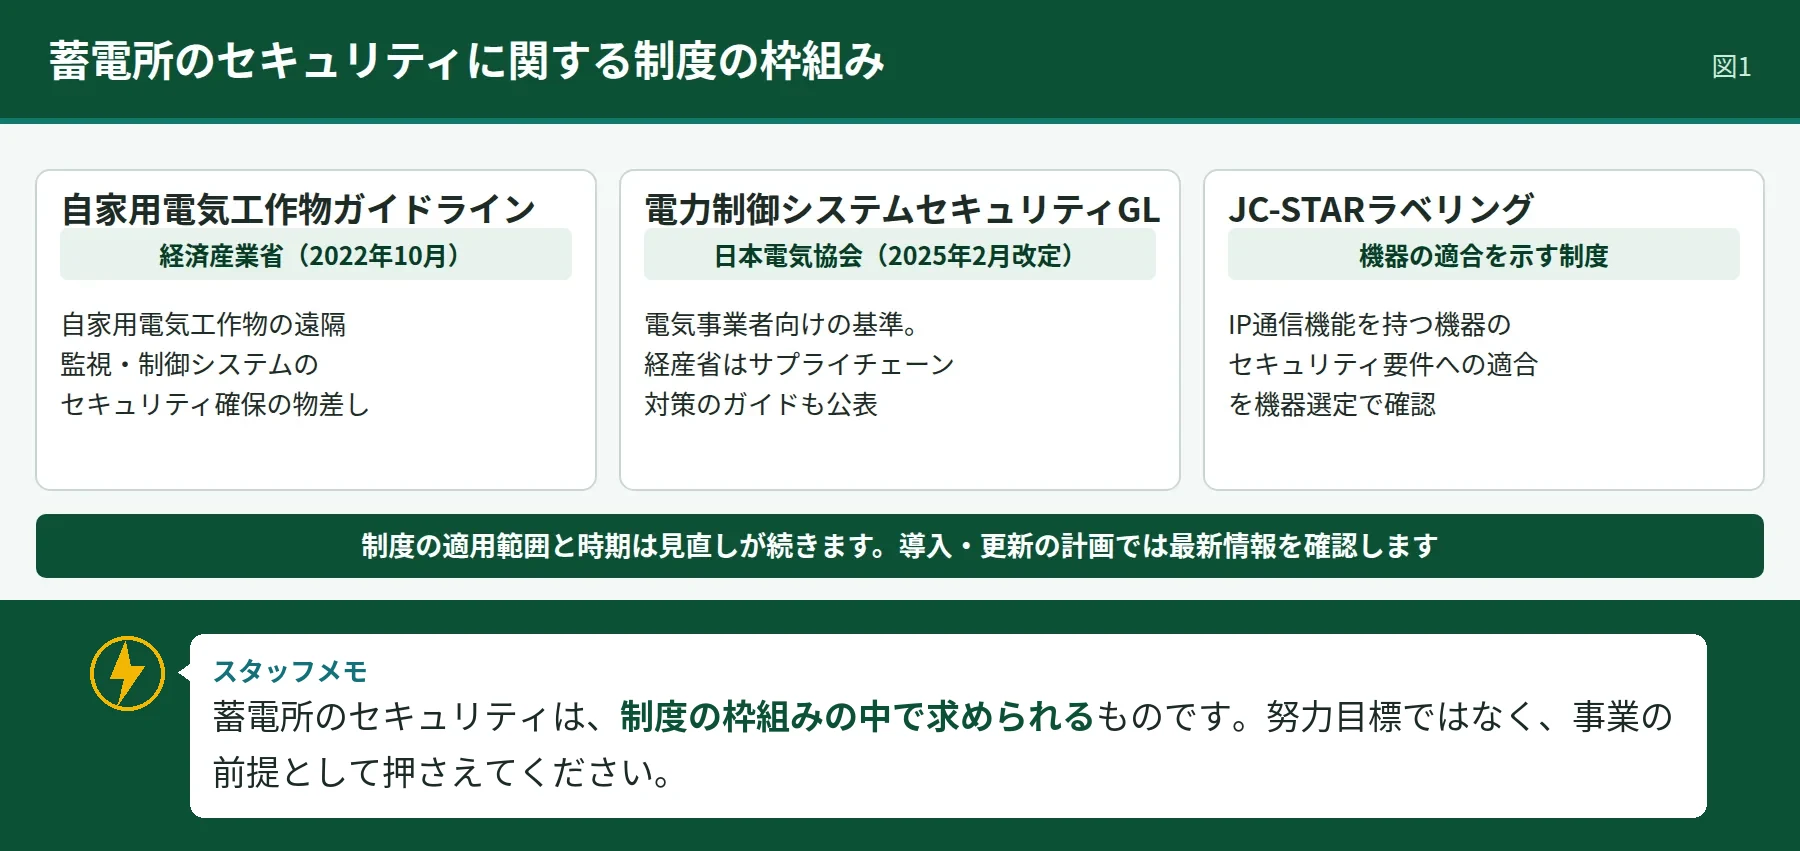
経済産業省は2022年10月、「自家用電気工作物に係るサイバーセキュリティの確保に関するガイドライン」を制定しました。あわせて電気設備に関する技術基準の省令が改正され、自家用電気工作物(事業用の電気設備)の遠隔監視システムや制御システムについて、セキュリティの確保が求められる枠組みになっています。蓄電所の設備は、規模や用途により自家用電気工作物に該当し得るため、このガイドラインが実務の物差しになります。
電気事業者向けには、日本電気協会の「電力制御システムセキュリティガイドライン」があり、2025年2月には改定が行われました。経済産業省は2025年6月、この改定を踏まえた「電力制御システムのサプライチェーンセキュリティ対策に関するガイド」を公表し、機器やサービスの調達段階からセキュリティを確認する考え方を示しています。自社が直接の対象でなくても、取引先や系統運用との関係で、考え方は蓄電池事業にも通じます。
加えて、分散型電源の系統接続に際して、IP通信機能を持つ機器へのセキュリティ要件の適合を示すラベリング制度(JC-STAR)の活用も進められています。PCSなどの機器選定では、今後はセキュリティ要件への適合が確認項目に加わっていく方向です。制度の適用範囲と時期は見直しが続いているため、導入や更新の計画では、最新の公表内容を確認します。
攻撃の経路は4つ|監視・制御・保守・委託先
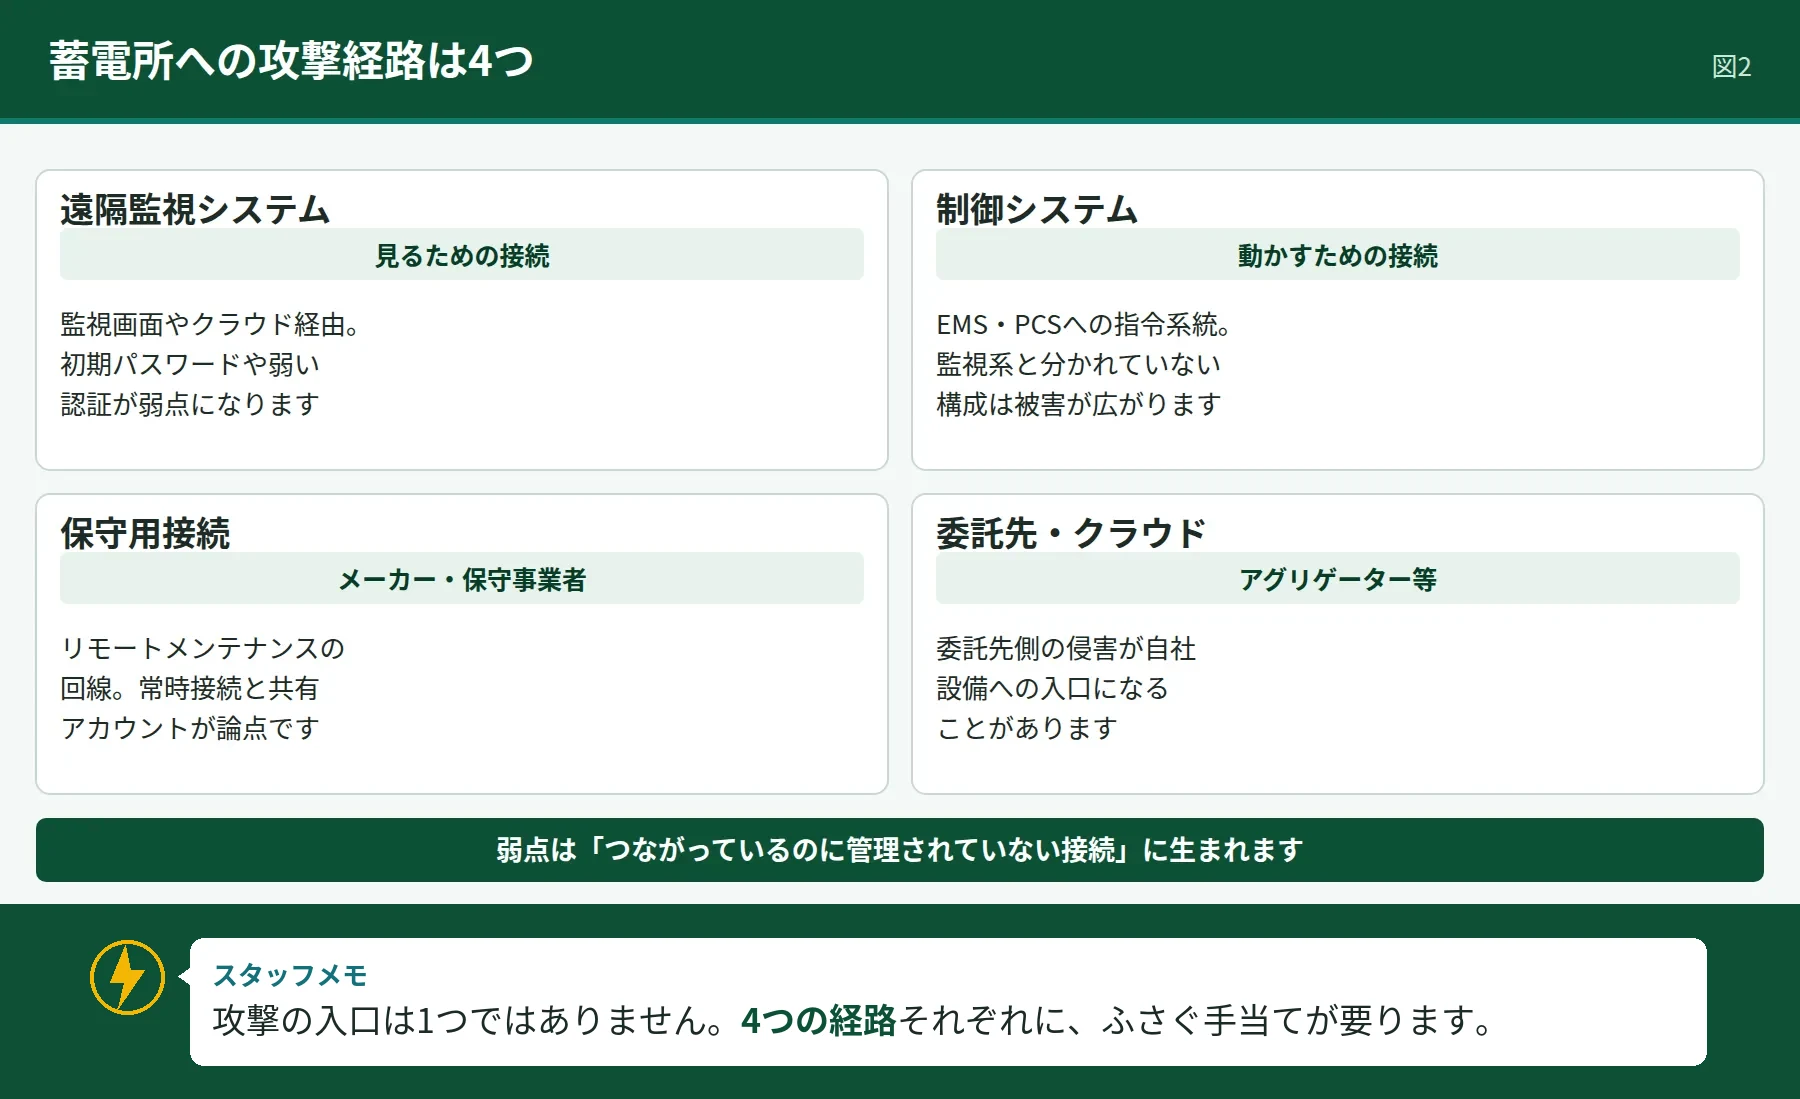
蓄電所への攻撃経路は、おおむね4つに整理できます。なお、具体的な物件の規模や立地の条件は、ENERGY BANKの物件一覧で並べて確認できます。
| 経路 | 具体例 | 弱点になりやすい点 |
|---|---|---|
| 遠隔監視システム | 監視画面へのログイン、クラウド経由のアクセス | 初期パスワードのままの運用、認証の弱さ |
| 制御システム | EMS・PCSへの指令系統 | 監視系と制御系のネットワークが分かれていない構成 |
| 保守用接続 | メーカー・保守事業者のリモートメンテナンス | 常時接続の保守回線、共有アカウント |
| 委託先・クラウド | アグリゲーター、監視サービス事業者 | 委託先側の侵害が自社設備への入口になる |
共通するのは、「つながっているのに、管理の対象として数えられていない接続」が弱点になることです。導入時に設定したリモート接続が、担当者の交代や契約の変更を経て、誰の管理下にあるのか分からなくなるケースは珍しくありません。接続の棚卸しは、技術対策の前に行うべき作業です。
被害を広げない観点では、ネットワークの分離も重要です。監視(見る)ための系統と、制御(動かす)ための系統を分け、外部からのアクセスが制御に直接届かない構成にすることが、ガイドラインでも重視される考え方です。系統用蓄電池の接続検討とはの記事で触れた系統連系の手続きとは別の話ですが、設備の構成を決める段階で、通信の構成もあわせて設計しておく必要があります。
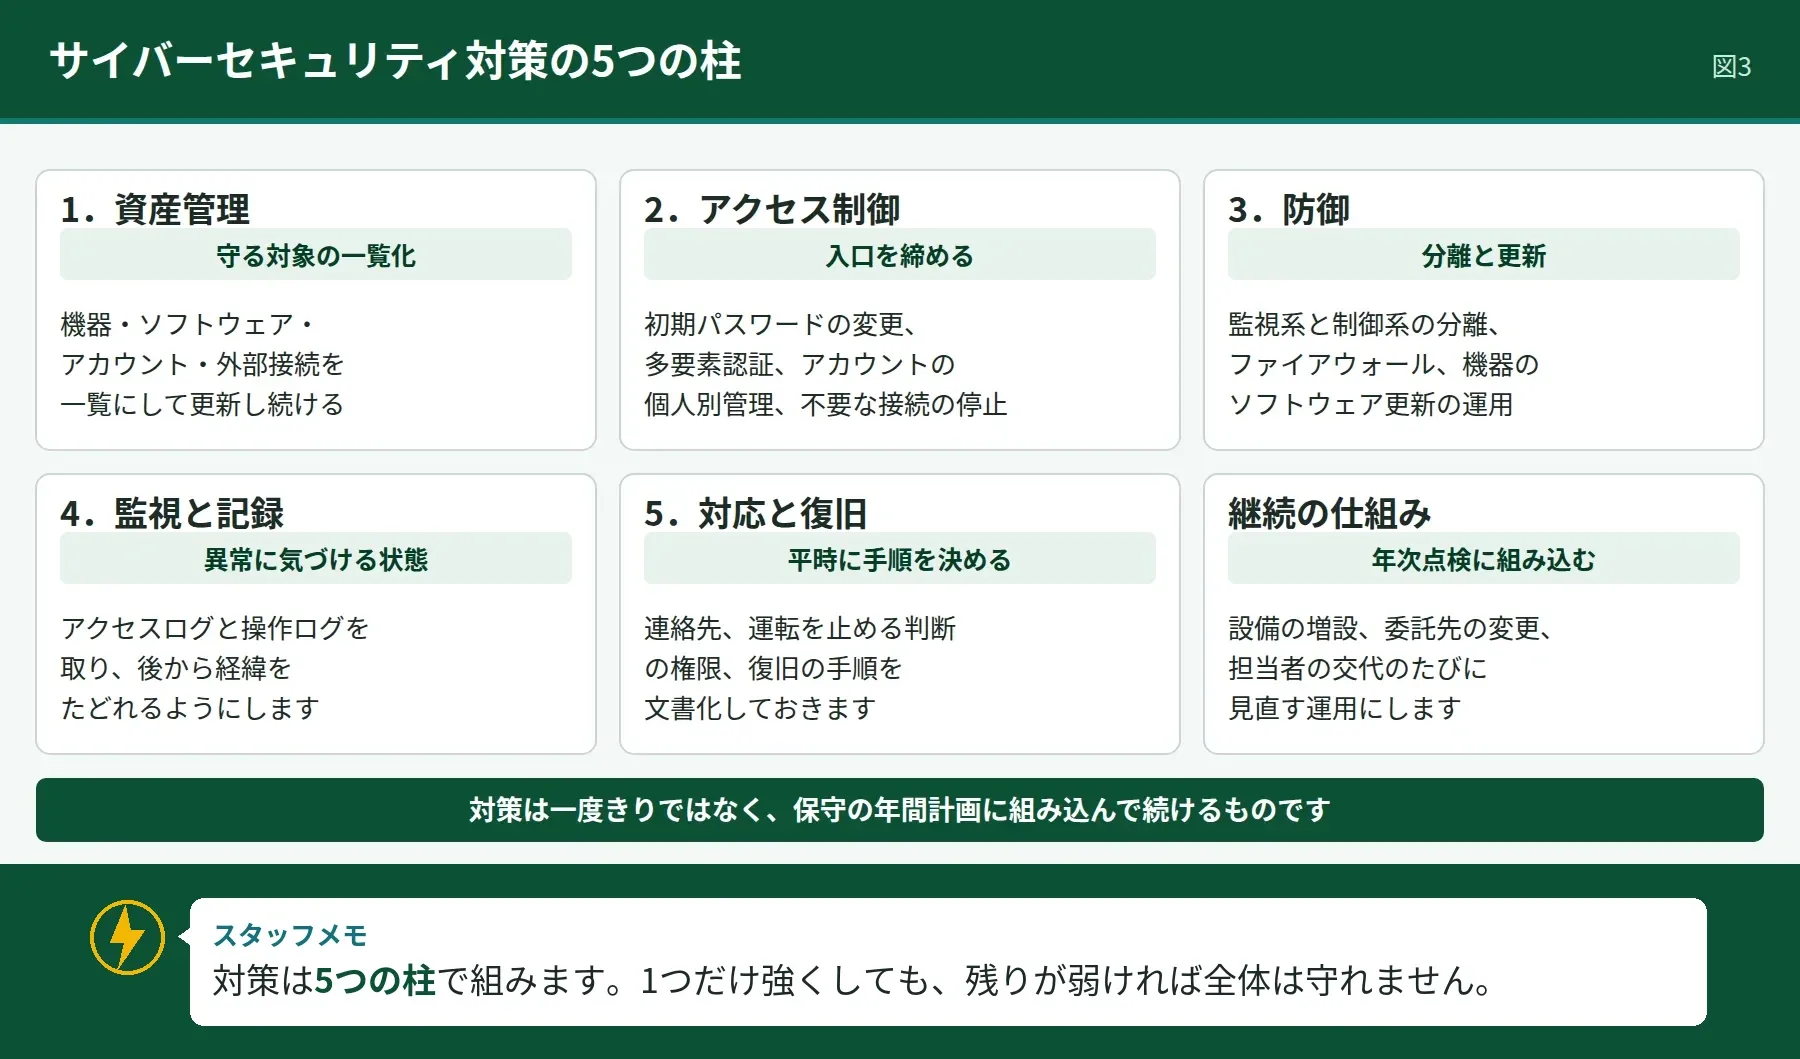
対策の柱は5つ|資産管理からインシデント対応まで
対策は、ガイドラインの考え方に沿って5つの柱で整理できます。なお、個別の条件の整理や進め方は、ENERGY BANKの専門スタッフに相談して進めることもできます。
- 資産管理:設備、通信機器、ソフトウェア、アカウント、外部接続の一覧を作り、更新し続ける。何を守るかが分からなければ対策は打てません。
- アクセス制御:初期パスワードの変更、多要素認証の利用、アカウントの個人別管理、不要な接続の停止。最も費用がかからず、効果の大きい対策です。
- ネットワークと機器の防御:監視系と制御系の分離、ファイアウォール、機器のソフトウェア更新(パッチ適用)の運用ルールを決める。
- 監視と記録:アクセスログと操作ログを取り、異常に気づける状態にする。市場への応動記録とあわせ、後から経緯をたどれることが重要です。
- インシデント対応と復旧:侵害や異常を発見したときの連絡先、運転を止める判断の権限、復旧の手順、関係先(アグリゲーター、一般送配電事業者、保守事業者)への連絡の流れを、平時に文書化しておく。
これらは一度整えれば終わりではなく、設備の増設、運用委託先の変更、担当者の交代のたびに見直すものです。系統用蓄電池のO&M費用比較の記事でも紹介しましたが、保守の年間計画にセキュリティの点検項目(アカウントの棚卸し、パスワードの更新、ログの確認)を組み込むと、運用として続きやすくなります。
費用の置き方も決めておきます。セキュリティ対策は、監視の運用費や保守契約の一部として継続的にかかる費用です。導入時の初期設定だけで完結させず、年間の運営費に位置づけることが、対策の形骸化を防ぎます。設備の導入条件を検討する際は、ENERGY BANKの物件一覧で、監視・運用の体制を含めた物件の条件を確認できます。
人の面も忘れてはいけません。監視画面にログインする担当者や、委託先の作業員が、標的型メールや偽のログイン画面で認証情報を奪われれば、技術的な防御をすり抜けられます。担当者への注意喚起と訓練、退職・異動時のアカウント削除の徹底といった運用の基本は、費用をかけずにリスクを下げる対策です。蓄電所は無人で運転されることが多い設備だからこそ、「誰が・どの権限で・どこから接続できるか」という人の管理が、セキュリティの中心に来ます。
アグリゲーター・O&M委託先との責任分界
蓄電所の運用は、外部委託なしに成り立たないことが多くあります。アグリゲーターは市場の指令を設備へ伝える位置におり、O&M事業者は保守のために設備へ接続します。つまり、自社の設備のセキュリティは、委託先の管理水準にも依存します。
契約と運用で確認する点は、①委託先がどのような認証と接続方式を使うか、②アカウントは共有か個人別か、③ログの保管と、自社が確認できる範囲、④インシデントが委託先で起きた場合の通知の約束、⑤契約終了時のアカウントと接続の削除、の5点です。アグリゲーター向けには、エネルギー・リソース・アグリゲーション・ビジネスに関するサイバーセキュリティのガイドラインも公表されており、委託先の選定では、こうした基準への対応状況を確認する材料になります。
責任分界は、「委託したから委託先の責任」で終わらせないことが大切です。設備の設置者としての責任は自社に残ります。委託範囲と自社の管理範囲を文書で切り分け、点検の機会ごとに突き合わせる運用にします。
よくある質問
小規模な蓄電所でもサイバー対策は必要ですか?
必要です。攻撃は設備の規模ではなく、接続の弱点を狙います。遠隔監視や制御のためにネットワークへ接続している以上、規模にかかわらず、アカウント管理と接続の棚卸しといった基本対策が求められます。制度上の義務の範囲は設備の区分によるため、該当するガイドラインを確認してください。
まず何から始めればよいですか?
資産と接続の棚卸しです。どの機器が、どの回線で、誰のアカウントでつながっているかを一覧化し、初期パスワードの変更と不要な接続の停止を行います。費用をかけずに始められ、後の対策の土台になります。
セキュリティ対策はメーカーやO&M事業者に任せきりでよいですか?
任せきりにはできません。機器の設定や保守は事業者の領域でも、設置者としての管理責任は自社にあります。委託先の認証方式、ログの確認範囲、インシデント時の通知を契約で確認し、自社の点検項目に組み込みます。
市場取引への影響はありますか?
あります。監視や制御のシステムが停止すると、約定した調整力に応動できず、対価の減額や、その後の取引への影響が生じ得ます。収益を守る観点からも、セキュリティは運用の一部です。
まとめ:対策は「機器の棚卸し」から始める
系統用蓄電池のサイバーセキュリティの要点は、①遠隔監視と制御でつながる設備である以上、不正アクセスは事業リスクである、②自家用電気工作物のガイドラインなど、国の枠組みが実務の物差しになる、③弱点は管理されていない接続に生まれるため、資産と接続の棚卸しから始める、④対策は資産管理・アクセス制御・防御・監視・対応の5つの柱で継続的に運用する、⑤委託先との責任分界を文書で切り分ける、の5点です。セキュリティは、事故が起きてから整えるものではなく、運転の前提として置くものです。設備や運用体制の条件整理は、ENERGY BANKの専門スタッフに相談して進めることもできます。
出典
「電力制御システムに関するサプライチェーン・セキュリティ対策の手引き」を公表|経済産業省
https://www.meti.go.jp/press/2025/06/20250603001/20250603001.html
「電力システムにおけるサイバーセキュリティリスク点検ガイド」の公表|経済産業省
https://www.meti.go.jp/press/2023/03/20240322003/20240322003.html
特定卸供給事業に係るサイバーセキュリティ確保の指針|資源エネルギー庁
https://www.enecho.meti.go.jp/category/electricity_and_gas/electric/summary/regulations/pdf/cyber-shishin.pdf
本記事は情報提供を目的としており、投資成果を保証するものではありません。最終的な判断は、個別資料と専門家への相談を踏まえて行ってください。